WordPressの脆弱性とは?強化対策で安全なサイト運営を実現
WordPressは世界で最も利用されているホームページ制作システム(CMS)ですが、その圧倒的な普及率ゆえに、サイバー攻撃の標的になりやすいという側面を持っています。「自社のサイトはセキュリティ的に大丈夫だろうか」「もし乗っ取られたらどうしよう」と不安に感じるWeb担当者様や経営者様も多いのではないでしょうか。
本記事では、WordPressの脆弱性の基礎知識から、ハッカーが用いる具体的な攻撃手法、自サイトの安全確認方法、そしてプロが推奨する具体的なセキュリティ強化対策までを網羅的に解説します。大切な顧客データや企業の信用を守るため、今すぐ実践できる安全なサイト運営のノウハウを身につけましょう。
もし「専門的な保守管理はプロに任せたい」とお考えの場合は、設立15年・1,500件以上の実績を持つ株式会社アイジスまでお気軽にご相談ください。専門用語を使わず、わかりやすくサポートいたします。
WordPressの脆弱性とは
脆弱性(ぜいじゃくせい)とは、プログラムの不具合や設計上のミスによって生じる「セキュリティ上の欠陥(穴)」のことです。WordPressの脆弱性は主に「本体(コア)」「プラグイン」「テーマ」の3箇所から発生し、これを放置するとサイトの乗っ取りや情報漏洩の引き金となります。
ソフトウェアは人間が開発するものである以上、どれほど注意深く設計しても後からセキュリティの欠陥が見つかることがあります。このシステム上の弱点を「脆弱性」と呼びます。
プラグインやテーマに起因する脆弱性
WordPressにおける脆弱性の約9割は、拡張機能である「プラグイン」と、デザインを形作る「テーマ」から発生しています。公式・非公式を問わず、更新が止まっているものは特に危険です。
WordPressの最大の魅力は、数万種類にも及ぶプラグインやテーマによるカスタマイズ性の高さです。しかし、世界中の個人開発者が作成しているものも多く、開発途中で長期間メンテナンスが放棄されているものも少なくありません。
| 発生源 | 特徴とセキュリティリスク | 対策の基本ポイント |
|---|---|---|
| プラグイン | 脆弱性の発生源として最も多い。利用中のプラグインだけでなく、停止状態のまま放置しているだけでも攻撃の入り口になる。 | 不要なプラグインは「無効化」ではなく完全に「削除」する。長期間更新されていないものは代替品に乗り換える。 |
| テーマ | 独自機能が複雑に組み込まれた多機能テーマや、海外製の非公式テーマほど、セキュリティホールが生まれやすい。 | 公式ディレクトリに登録されている信頼できるテーマを使用する。子テーマを活用して安全に更新できる状態を保つ。 |
脆弱性を放置するリスク
脆弱性を放置することは、企業のオフィスや店舗の鍵を開けっぱなしにしているのと同じ状態です。顧客情報の漏洩による損害賠償だけでなく、自社サイトが加害者となって他サイトを攻撃する「踏み台」にされるリスクもあります。
脆弱性を放置した場合に想定される具体的な被害は、単なる「ホームページが見られなくなる」というレベルに留まりません。
- 企業信用の失墜と損害賠償: サイト経由で顧客の個人情報(氏名、メールアドレス、クレジットカード情報など)が漏洩し、社会的な信用を失います。
- SEO順位の大幅下落と検索除外: 悪質なスパムサイトへ強制リダイレクト(転送)される不正なコードを埋め込まれ、Googleからの評価が急落したり、検索結果から除外(ペナルティ)されたりします。
- 加害者への転落(踏み台化): マルウェア(悪意のあるソフトウェア)を仕込まれ、サイト訪問者のパソコンをウイルス感染させたり、他社サーバーへDDoS攻撃を仕掛けたりする「加害者」として悪用される危険性があります。
WordPressが狙われる理由
WordPressがサイバー攻撃の標的にされやすい理由は、「圧倒的な世界シェア」「ソースコードが公開されているオープンソースであること」「初心者でも使いやすい設計ゆえのセキュリティ意識の欠如」の3点に集約されます。
「うちは中小企業だから、ハッカーに狙われるような価値はないだろう」と考えるのは非常に危険です。現代のサイバー攻撃は、Bot(自動化されたプログラム)を用いて、機械的かつ無差別に脆弱なサイトを探し出しています。
高いシェア率による標的化
W3Techsの調査等によると、WordPressは世界の全ウェブサイトの4割以上で利用されています。攻撃者にとって、1つの攻撃手法を開発すれば世界中の数百万サイトを効率よく攻撃できるため、格好の標的となります。
ハッカーは費用対効果を考えます。マイナーなシステムを攻撃する手法を研究するよりも、世界シェアNo.1のWordPressの弱点を見つけるほうが、はるかに多くのサイトを乗っ取ることができるからです。この「利用者が多いからこそ狙われやすい」という事実を、まずは強く認識する必要があります。
オープンソースの特性
WordPressは誰でもソースコードを無料で閲覧・改変できる「オープンソース」です。これにより世界中で開発が進むメリットがある一方、悪意のあるハッカーもシステムの内部構造を容易に分析し、弱点を見つけ出すことが可能です。
ソースコードが公開されていることは、善意のエンジニアがセキュリティの穴を見つけていち早く修正プログラムを開発できるというメリット(自浄作用)をもたらします。しかし同時に、ハッカーにとっても「どこを突けばシステムが崩れるか」をローカル環境でじっくり研究する格好の材料になってしまうという、諸刃の剣の特性を持っています。
ユーザーフレンドリーな設計
専門知識がなくても簡単にWebサイトを構築できるユーザーフレンドリーな設計ゆえに、初期設定のまま無防備な状態で運用されているサイトが多く、攻撃者にとって「隙の多い標的」となっています。
WordPressは「インストールしてそのまま」でもとりあえず動いてしまうため、以下のような危険な状態で放置されているケースが散見されます。
- ログインIDを推測されやすい「admin」やドメイン名のままにしている。
- 使い回しの簡単なパスワードを設定している。
- セキュリティプラグインを一つも導入していない。
使いやすい反面、安全に運用するためには利用する側が能動的にセキュリティ設定を行う必要があります。
主な攻撃手法とその影響
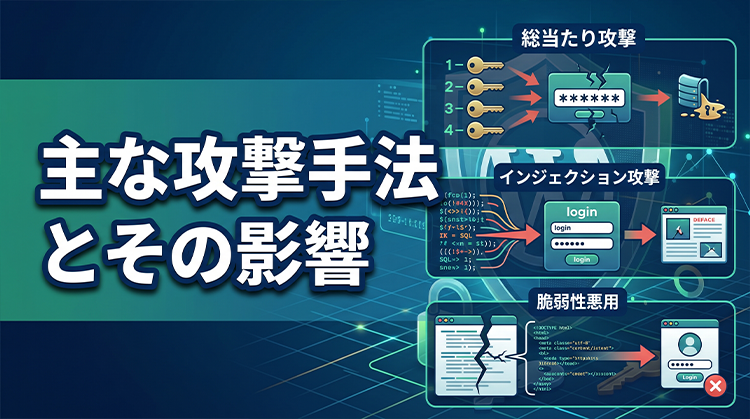
WordPressを狙う主な攻撃手法には、パスワードを総当たりで解読する「ブルートフォース攻撃」、データベースを不正操作する「SQLインジェクション」、悪意のあるスクリプトを埋め込む「XSS」などがあります。
攻撃者がどのような手口でWordPressサイトに侵入してくるのかを知ることは、効果的な防御策を講じるための第一歩です。
ブルートフォース攻撃による不正ログイン
ブルートフォース攻撃(総当たり攻撃)とは、考えられるIDとパスワードの組み合わせをプログラムで手当たり次第に入力し、強制的にログインを試みる古典的かつ強力な攻撃手法です。
WordPressのログイン画面(通常は /wp-login.php )に対して、1秒間に何千回、何万回というログイン試行が行われます。
影響: パスワードが突破されると、管理画面に侵入され、サイトの改ざん、管理者アカウントの追加、不正なプラグインのインストールなど、あらゆる操作を許してしまいます。また、大量のアクセスによりサーバーに負荷がかかり、サイトの表示速度が著しく低下することもあります。
SQLインジェクションによるデータベース攻撃
SQLインジェクションとは、サイトの検索窓やお問い合わせフォームなどの入力欄に悪意のある「データベース操作命令(SQL)」を入力し、裏側にあるデータベースを不正に操作する攻撃です。
WordPressは記事データや顧客情報を「MySQL」などのデータベースに保存しています。プラグインやテーマに脆弱性があると、この攻撃を防ぎきれません。
影響: データベース内に保存されている機密情報(顧客の個人情報やパスワードなど)を盗み出されたり、サイトのコンテンツを丸ごと削除・改ざんされたりする甚大な被害をもたらします。
クロスサイトスクリプティング(XSS)
クロスサイトスクリプティング(XSS)とは、脆弱性のあるWebページに悪意のあるJavaScriptなどのコードを仕込み、そのページを訪れたユーザーのブラウザ上で不正なプログラムを実行させる攻撃です。
コメント欄や掲示板など、外部からテキストを入力して表示させる機能に脆弱性がある場合によく狙われます
影響: サイト運営者ではなく、サイトを訪問した「ユーザー」に直接的な被害が及びます。ユーザーのCookie情報(ログイン情報など)が盗まれたり、偽のページに誘導されてフィッシング詐欺に遭ったりするため、結果として企業としての信頼が完全に失墜します。
自サイトの脆弱性を確認する方法
自サイトが安全かどうかを確認するには、WordPress標準の「サイトヘルス機能」、最新情報を提供する「脆弱性情報データベース」、そして専門的な「脆弱性診断ツール」の3つを組み合わせて活用します。
目に見えない脆弱性を放置しないためには、定期的にシステムの健康診断を行うことが不可欠です。
サイトヘルス機能の活用
WordPress5.2以降に標準搭載された「サイトヘルスステータス」機能を使えば、ダッシュボードからサイトのセキュリティ状態やパフォーマンスの問題点をひと目で確認できます。
管理画面の「ツール」>「サイトヘルス」にアクセスするだけで、以下のようなセキュリティ上の改善案が自動的に提示されます。
- WordPress本体、プラグイン、テーマが最新バージョンか
- 使用しているPHPやデータベースのバージョンは古くないか
- HTTPS(SSL暗号化通信)が正しく機能しているか
ここで「致命的な問題」と表示されている項目は、早急に対処が必要です。
脆弱性情報データベースの利用
JVN(Japan Vulnerability Notes)やNVD(National Vulnerability Database)、WPScanなどの脆弱性データベースを定期的に確認し、自社で利用中のプラグインに欠陥が報告されていないかチェックします。
新しい脆弱性は日々発見されています。セキュリティに関心の高いWeb担当者は、これらのデータベースやセキュリティ関連のニュースサイトをブックマークし、情報収集を行っています。ただし、専門用語が多く英語の情報も多いため、専門の制作会社に情報のキャッチアップを委託するのも確実な方法です。
専門的な脆弱性診断ツールの導入
外部から擬似的な攻撃テストを行い、隠れたセキュリティホールを発見する「脆弱性診断ツール」を導入することで、目視では見抜けない高度なリスクを可視化できます。
無料の診断プラグイン(Wordfence Securityなど)で手軽にマルウェアスキャンや脆弱性チェックを行う方法から、セキュリティ専門企業が提供する有料のWebアプリケーション診断まで、様々なレベルのツールが存在します。法人サイトであれば、最低限のセキュリティプラグインによる常時監視は必須と言えます。
WordPressのセキュリティ強化対策
WordPressを安全に運用するための具体的な対策は、「定期的なアップデート」「ログイン認証の強化」「WAF(Webアプリケーションファイアウォール)の導入」の3本柱です。これらを徹底するだけで、大半のサイバー攻撃は防ぐことができます。
ここからは、明日からすぐに実践できる具体的なセキュリティ強化対策を解説します。
定期的なアップデートの重要性
WordPress本体、プラグイン、テーマを常に最新バージョンに保つことは、最強かつ基本のセキュリティ対策です。アップデートとは、新機能の追加だけでなく「発見された脆弱性の穴埋め(パッチ適用)」を意味します。
攻撃者は、脆弱性の情報が公開された直後から、アップデートを怠っているサイトを狙って攻撃(Nデイ攻撃)を仕掛けます。
対策: 最低でも月に1回は管理画面を確認し、更新を行いましょう。ただし、メジャーアップデートの際はサイトのデザインが崩れたり、プラグイン同士が干渉して画面が真っ白になる「エラー」が起きるリスクもあります。実行前には必ずバックアップを取得するか、専門の保守業者(アイジスなど)に更新代行を依頼するのが安全です。
強力なパスワードと二段階認証の導入
推測されにくい複雑なパスワードを設定した上で、スマートフォンなどを利用した「二段階認証(2FA)」を導入し、ブルートフォース攻撃による不正ログインを物理的にシャットアウトします。
- パスワードの強化: 大文字・小文字・数字・記号を組み合わせた12桁以上の無作為な文字列を使用し、他のサービスとの使い回しは絶対に避けます。
- 二段階認証(2FA)の導入: プラグイン(「Wordfence Security」や「Two-Factor」など)を利用し、IDとパスワードの入力後、スマホのアプリに届くワンタイムパスワードを入力しないとログインできない仕組みを構築します。これにより、万が一パスワードが流出しても不正アクセスを防げます。
WAFの導入とその効果
WAF(Web Application Firewall)とは、Webサイトに対する通信(アクセス)を監視し、SQLインジェクションやXSSなどの悪意のある攻撃を検知・遮断するセキュリティシステムです。
WAFは、サイトの入り口に立つ「強力な警備員」のような役割を果たします。
最近のレンタルサーバー(エックスサーバーやロリポップ!など)には、コントロールパネルからスイッチ一つで無料でオンにできるWAF機能が標準搭載されていることが多いです。これらを有効化するだけでも、WordPressの脆弱性を突く攻撃を大幅に軽減できます。
脆弱性が発見された場合の対処法
万が一、サイトの改ざんや不正アクセスの痕跡を発見した場合は、直ちに「サイトのオフライン化」「パスワードの変更」「バックアップからの復元」を行い、被害の拡大を防ぐ初動対応が極めて重要です。
どれだけ対策をしていても、被害をゼロにすることは困難です。トラブル発生時の手順をあらかじめ決めておくことが、企業としての危機管理(インシデントレスポンス)です。
サイトをオフラインにする手順
被害の拡大や、自サイトが踏み台にされて二次被害を及ぼすのを防ぐため、まずはメンテナンスモードにするか、サーバー側でアクセス制限をかけてサイトを一時的に非公開(オフライン)にします。
不正なプログラムが実行され続けるのを防ぐため、FTPソフト等で .htaccess ファイルを編集し、関係者以外のアクセスを遮断します。また、直ちにすべての管理者アカウントのパスワード、FTPパスワード、データベース(MySQL)のパスワードを変更し、攻撃者をシステムから締め出します。
バックアップからの復元方法
被害状況を特定した後は、感染前の安全な時点のバックアップデータを用いて、サイトのファイル群とデータベースを復元(リストア)します。
マルウェアを手作業で完全に除去するのは至難の業です。そのため、「攻撃を受ける前の状態」に巻き戻すのが最も確実な復旧方法です。
注意点: 復元後は直ちに原因となった脆弱性(古いプラグインなど)を特定し、アップデートや削除を行わないと、再び同じ手口で侵入されてしまいます。日頃から「UpdraftPlus」などのプラグインやサーバーの自動バックアップ機能を用いて、定期的にバックアップを取っておくことが命綱となります。
専門家への相談が必要なケース
「画面が真っ白になって何も操作できない」「マルウェアが完全に駆除できたか不安」「顧客情報の流出が疑われる」といった深刻な事態では、自力で解決しようとせず、速やかにセキュリティ専門家や実績のあるホームページ制作会社に相談してください。
素人判断でファイルを削除したり設定をいじったりすると、証拠が消えて原因究明ができなくなったり、サイトが完全に壊れて復旧不可能になったりする恐れがあります。
株式会社アイジスでは、急を要するWordPressのトラブル対応や復旧支援も数多く手がけています。被害を最小限に食い止めるためにも、プロの知見を頼ることを推奨します。
継続的なセキュリティ対策の重要性
WordPressのセキュリティ対策に「一度やれば終わり」はありません。新たな脆弱性は毎日発見されるため、定期的な診断と運用ポリシーの見直しによる「継続的な保守」こそが最大の防御策です。
ホームページは作って終わりではなく、「育て、守る」という発想が必要です。
定期的な脆弱性診断の実施
数ヶ月に一度、あるいは大規模な機能追加を行ったタイミングで、セキュリティプラグインのスキャン機能や外部の脆弱性診断サービスを用いて、潜在的なリスクがないか定期検診を行いましょう。
人間の体と同じで、自覚症状(目に見える被害)が出てからでは手遅れになることがあります。定期的な診断を実施し、使わなくなったプラグインの棚卸しや、不審な管理者アカウントが追加されていないかのチェックを運用フローに組み込みます。
セキュリティポリシーの見直し
社内で「誰が管理者権限を持つか」「パスワードの管理方法は適切か」「退職者のアカウントは即座に削除されているか」など、運用ルール(セキュリティポリシー)を定期的に見直し、人為的なミスを防ぐ体制を整えます。
サイバー攻撃の多くは、システムの脆弱性だけでなく、人間の心理的な隙や管理の甘さ(ソーシャルエンジニアリング)を突いてきます。組織全体でセキュリティへの意識を高めることが重要です。
よくある質問(FAQ)
皆様からよく寄せられる、WordPressの脆弱性やセキュリティに関する疑問にお答えします。
Q. WordPressのアップデートは自動化しても大丈夫ですか?
マイナーアップデートは自動化を推奨しますが、メジャーアップデート(例:バージョン6.4から6.5など)の自動化はおすすめしません。
メジャーアップデートではシステム構造が大きく変わるため、利用中のテーマやプラグインが対応しておらず、サイトのレイアウトが崩れたり表示されなくなったりするリスクがあります。バックアップを取った上で、手動でテスト環境等で確認してからアップデートするのが安全です。
Q. 無料のセキュリティプラグインだけでも安全ですか?
設定を正しく行えば、無料のプラグイン(WordfenceやSiteGuard WP Pluginなど)でも一定の高い防護効果が得られます。
ただし、「インストールしただけで設定を行っていない」状態では効果を発揮しません。また、大企業のサイトや個人情報を多く扱うECサイトの場合は、無料プラグインだけでなく、有料のWAFや専門業者による保守監視サービスの導入を強く推奨します。
Q. 制作会社に保守を依頼するメリットは何ですか?
最新の脆弱性情報のキャッチアップ、安全なアップデート作業、バックアップ管理、万が一の際の迅速な復旧対応など、高度な専門知識が必要な作業を丸投げできる点です。
担当者様は「本来の業務」に専念でき、セキュリティに対する精神的な不安から解放されます。株式会社アイジスの更新代行・サポートサービスでは、お客様に寄り添ったきめ細やかな保守管理を提供しています。
まとめと今後の展望
WordPressの安全な運用のために
WordPressの脆弱性対策の基本は、「整理整頓(不要なものを削除する)」と「最新状態の維持(アップデート)」、そして「入り口の強化(強固なパスワード・二段階認証)」に尽きます。
WordPressは優れたシステムですが、オープンソースである以上、脆弱性との戦いは終わることがありません。「うちは大丈夫」という思い込みを捨て、当たり前のセキュリティ対策を当たり前にやり続けることこそが、最も確実な安全への近道です。
最新の脆弱性情報の追跡
安全なサイト運営を実現するには、常にアンテナを張り、最新のセキュリティ情報をキャッチアップする姿勢が求められます。
自社での管理が難しい、専門用語ばかりで不安だという場合は、プロの制作会社を頼ることも重要な経営判断です。
株式会社アイジスでは、設立から15年、1,500件以上のお客様のWeb戦略をサポートしてまいりました。WordPressのカスタマイズはもちろん、アップデートの代行や万全のセキュリティ対策まで、「専門用語を使わず、お客様と同じ目線で」親身にサポートいたします。
ホームページのセキュリティや運用に関して少しでも不安や課題を感じている方は、ぜひお気軽にアイジスまでご相談ください。